NIS2 dans le secteur de la santé : ce que les équipes informatiques doivent instrumenter
Preuve opérationnelle NIS2 pour une équipe informatique de santé : articles 21 et 23 de la directive (UE) 2022/2555, horloges 24 h/72 h/mois, CSIRT national versus RGPD Art. 33, et pourquoi l’Annexe I ne confère pas automatiquement le statut d’entité essentielle.
Ala Ben Aicha
Réponse directe
NIS2 n'est pas un certificat unique. L'article 23 impose un délai de 24 h, 72 h, puis un mois pour les entités essentielles ou importantes. Les soins de santé de l’annexe I ne confèrent pas automatiquement le statut d’entité essentielle. Le CSIRT et l'autorité suivent la transposition nationale.
Une directive, pas la pile EHDS/MDR/RGPD
Le Conformité des soins de santé dans l'UE cartes de pages quatre régimes. Cette page isole NIS2 pour l’équipe qui doit instrumenter la détection, l’escalade et les preuves. Fixez la version du texte : Directive (UE) 2022/2555 (NIS 2). Délai de transposition : 17 octobre 2024 ; mesures nationales applicables à partir du 18 octobre 2024.
Santé est répertorié dans Annexe I. Cela ne fait pas de chaque fournisseur, hébergeur ou clinique un entité essentielle. Type d'entité, taille (seuils de l'annexe de la recommandation 2003/361/CE, appliqués via l'article 3), inclusions spécifiques et loi nationale de transposition tout compte. Un RSSI ne « déclare » pas de statut dans un README : c'est une décision organisationnelle, avec un conseil juridique.
Le frère ou sœur de langue française couvre l’ANSSI et le CERT-FR. Ne copiez pas ces noms dans chaque État membre. Le CSIRT national et l'autorité compétente sont dépendant de la transposition. Partez de la Commission Présentation de NIS2 et la page des États membres qui nomme votre interlocuteur unique.
Horloges d'incident : NIS2 Art. 23 n’est pas l’art. RGPD. 33
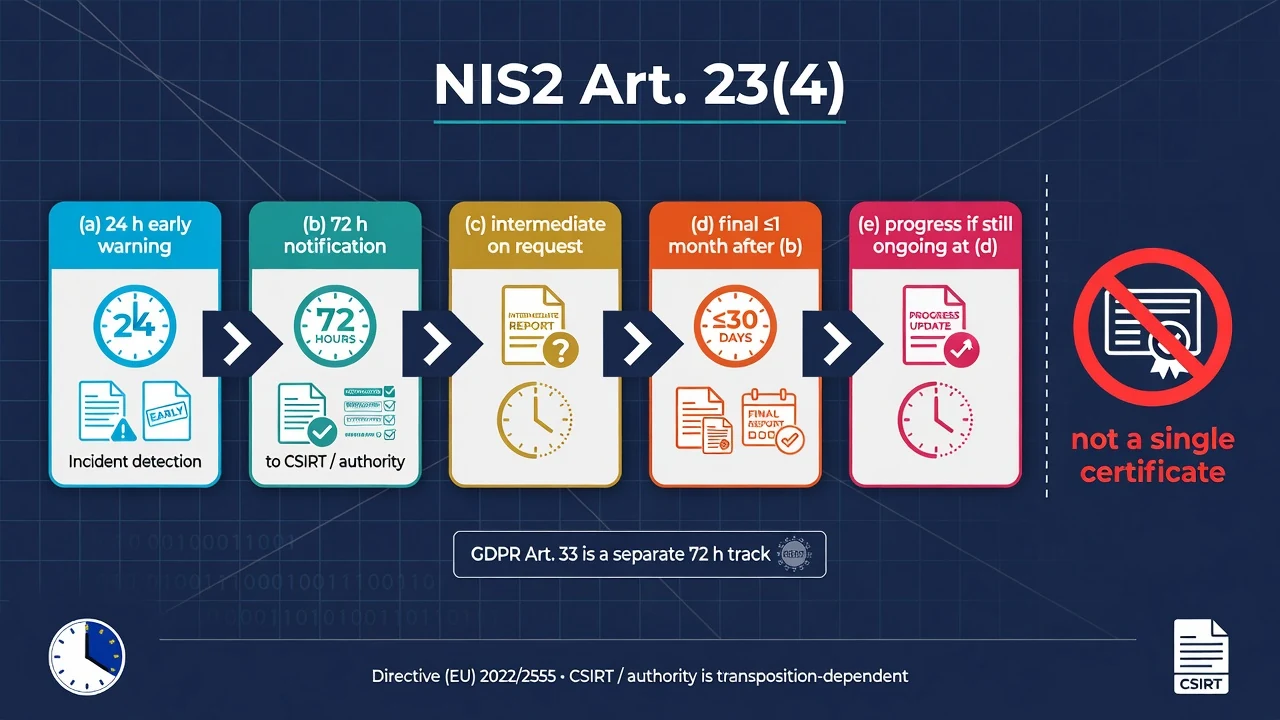
Article 23 (ELI) nécessite la notification d'un incident important au CSIRT ou à l'autorité compétente. Le lettres ci-dessous sont celles de l'Art. 23(4); les horloges 24 h / 72 h / un mois restent les délais par défaut de (a), (b) et (d) :
| Horloge | Délai (directive) | Destinataire (directive) | Contenu minimum | Ce que ce n'est pas |
|---|---|---|---|---|
| Alerte précoce | 24 heures après en avoir pris connaissance — Art. 23(4)(une) | CSIRT / autorité compétente | Incident important ; soupçon d'acte illégal ou malveillant ? ; impact transfrontalier ? | Un ticket interne Jira, un post-mortem Slack |
| Notification d'incident | 72 heures après en avoir pris connaissance — Art. 23(4)(b) | pareil | Mise à jour de (a) plus évaluation initiale (gravité, impact, IoC si disponible) | Le RGPD notification |
| Rapport intermédiaire | Sur demande du CSIRT / autorité — Art. 23(4)(c) | pareil | Mises à jour pertinentes sur la situation | Un rapport final « envoyé tôt » |
| Rapport final | Un mois après (b) — Art. 23(4)(d) | pareil | Description détaillée (gravité, impact); type de menace ou cause profonde probable ; mesures d'atténuation appliquées et en cours ; impact transfrontalier le cas échéant | Un certificat ISO 27001 ; Art. 23(4)(c) |
| Si l'incident est toujours en cours à (d) | Rapport d'avancement à cette époque, puis un rapport final un mois après le traitement de l'incident — Art. 23(4)(e) | pareil | (e) ne fusionne pas avec (c) : (c) est une demande d'autorité ; (e) est le cas « toujours ouvert en (d) » | Silence jusqu'à "on verra lundi" |
| RGPD Art. 33 | 72 heures (séparé piste) | Autorité de protection des données | Risque de violation de données personnelles | Un substitut NIS2 |
(c) n’est pas le rapport d’un mois. d) est le rapport final, un mois après la notification (b), pas un mois après en avoir pris conscience. (e) n’est pas « sur demande si cela dure » : si l’incident est toujours ouvert à l’échéance (d), vous déposez un point d’avancement au lieu de le final (d) à cette date limite, puis un final dans le mois suivant le traitement.
Les deux horloges de 72 heures peuvent coïncider sur le calendrier et diverger sur le destinataire et le contenu. NIS2 va au CSIRT/autorité désignée ; RGPD Art. 33 est adressé à l'autorité de protection des données. Un e-mail « nous avons eu un incident » ne satisfait ni l'un ni l'autre.
Prestataires de services de confiance : dérogation au point b) de l'art. 23(4) — notification dans 24 heures (et non 72 h) pour un incident significatif affectant le service de confiance. Ne copiez pas cette dérogation sur un DPI hospitalier.
Art. 21 : dix familles de mesures, une piste d'audit par famille
L’article 21, paragraphe 2, énumère proportionné mesures (pas un produit miracle) :
| Lettre | Art. 21(2) famille | Preuve technique (exemple) |
|---|---|---|
| (une) | Politiques d’analyse des risques et de sécurité des systèmes d’information | Registre des risques versionné, propriétaire nommé |
| (b) | Gestion des incidents | 24 h / 72 h / 1 mois runbook + exercice daté |
| (c) | Continuité, sauvegarde, reprise, crise | Exercice de restauration avec RTO/RPO mesuré – pas une politique PDF |
| (d) | Sécurité de la chaîne d'approvisionnement | Inventaire fournisseur + clauses + test de basculement |
| (e) | Acquisition / développement / maintenance, vulnérabilités | SDLC, gestion CVE, fenêtre de correctifs documentée |
| f) | Évaluation de l'efficacité | Programmé audit / test d'intrusion, pas un badge marketing |
| (g) | Cyberhygiène et formation | Preuve de formation pour l'organe de direction (art. 20) |
| (h) | Cryptographie | Inventaire TLS/clé/HSM, pas « nous avons HTTPS » |
| (je) | RH, contrôle d'accès, actifs | Examen des accès daté, CMDB minimale |
| (j) | MFA, communications sécurisées | MFA sur l'administration du DSE et sur le chemin de l'escalade des incidents |
L'article 20 impose au organe de direction. Un RSSI qui « signe NIS2 » dans Confluence n’est pas de l’Art. 20.
Exercice d'intégration (pas de données réelles)
Dans un environnement de test, coupez un système en aval (flux HL7, API FHIR ou destination Mirth). Temps : détection, « significatif ? » classification, projet d'alerte précoce de 24 heures à un interne boîte aux lettres (pas vers un CSIRT), croissance de la file d'attente, récupération, réconciliation. L’écart révélé par cet exercice – propriétaire manquant, pas d’horloge, pas d’IoC – est l’élément du retard. Ne signalez pas un incident fictif à une autorité.
Ce que ce n'est pas
Il ne s’agit pas d’une qualification d’entité essentielle, ni d’un avis de l’ENISA ou d’une autorité nationale, ni d’un substitut à un conseil juridique, ni d’un audit ISO, ni d’un conseil clinique. Je ne fais pas de notification en votre nom. L'ANSSI / CERT-FR appartient au Page en français, pas sur tous les runbooks des États membres. Architecture des données de santé RGPD reste un séparé flux de travail.
Si vous avez besoin d'instrumenter les journaux, les files d'attente et le basculement autour des interfaces de soins, c'est interopérabilité numérique en matière de santé. Pour une pointe délimitée, utilisez formulaire de contact projet.