NIS2 dans la santé : ce que les équipes IT doivent instrumenter
Pack d’évidence opérationnelle NIS2 pour une équipe IT santé : Art. 21 et 23 de la directive (UE) 2022/2555, horloges 24 h / 72 h / un mois, ANSSI et CERT-FR, et la double voie RGPD.
Ala Ben Aicha
Réponse directe
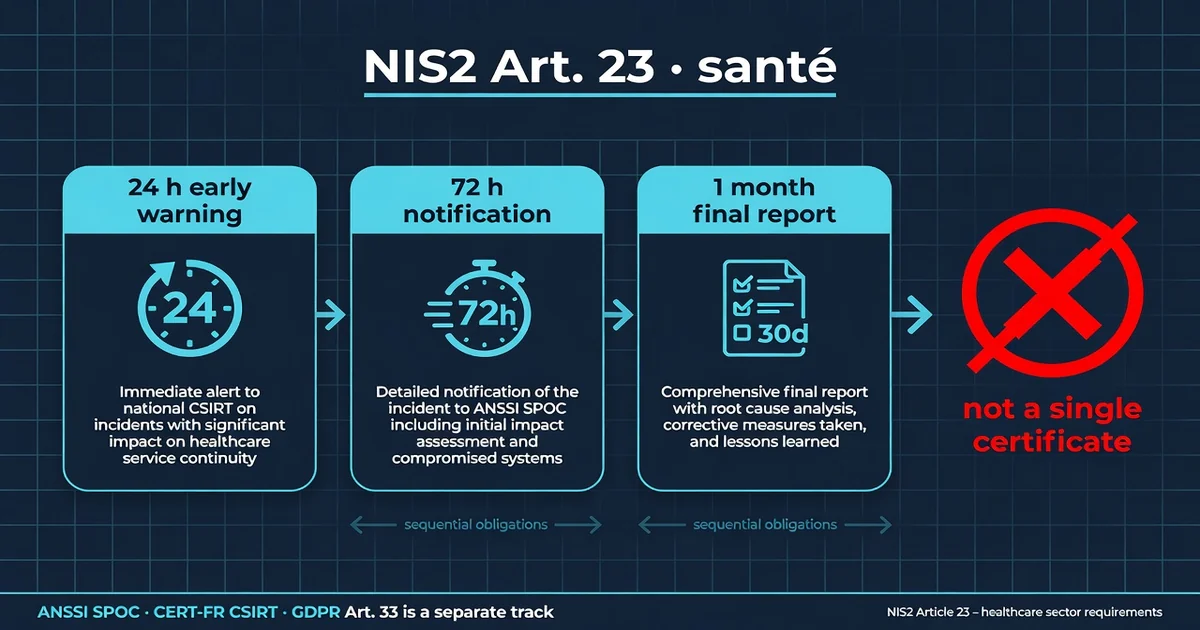
NIS2 n'est pas un certificat unique. Pour une entité essentielle ou importante, l'article 23 impose 24 h, 72 h puis un mois. En France, l'ANSSI est le point de contact ; la Commission notait encore en 2025 une transposition incomplète.
Une directive, pas la pile EHDS / MDR / RGPD
La page EU healthcare compliance cartographie quatre régimes. Celle-ci isole NIS2 pour l'équipe qui doit instrumenter détection, escalade et preuve. Pincer le texte : directive (UE) 2022/2555 (NIS 2). Délai de transposition : 17 octobre 2024 ; mesures nationales applicables à partir du 18 octobre 2024.
Le secteur de la santé figure à l'annexe I. Cela ne rend pas tout éditeur, hébergeur ou cabinet automatiquement entité essentielle. Type d'entité, taille (seuils de l'annexe à la recommandation 2003/361/CE, repris à l'art. 3), inclusions spécifiques et loi nationale de transposition comptent. Un RSSI ne « déclare » pas le statut dans un README : c'est une décision d'organisation, avec le conseil juridique.
Horloges d'incident : NIS2 Art. 23 n'est pas RGPD Art. 33
L'article 23 (ELI) impose, pour un incident significatif, une notification à l'équipe CSIRT ou à l'autorité compétente. Les lettres ci-dessous sont celles de l'art. 23(4) ; les horloges 24 h / 72 h / un mois restent les délais par défaut de (a), (b) et (d) :
| Horloge | Délai (directive) | Destinataire (directive) | Contenu minimal | Ce que ce n'est pas |
|---|---|---|---|---|
| Alerte précoce | 24 h après connaissance — Art. 23(4)(a) | CSIRT / autorité | Incident significatif ; acte illicite ou malveillant soupçonné ? ; impact transfrontalier ? | Un ticket Jira interne, un post-mortem Slack |
| Notification d'incident | 72 h après connaissance — Art. 23(4)(b) | idem | Mise à jour de (a) + évaluation initiale (gravité, impact, IoC si disponibles) | La notification RGPD |
| Rapport intermédiaire | Sur demande du CSIRT / de l'autorité — Art. 23(4)(c) | idem | Mises à jour pertinentes de la situation | Un rapport final « en avance » |
| Rapport final | Un mois après (b) — Art. 23(4)(d) | idem | Description détaillée (gravité, impact) ; type de menace ou cause racine probable ; mesures d'atténuation appliquées et en cours ; impact transfrontalier le cas échéant | Un certificat ISO 27001 ; l'art. 23(4)(c) |
| Si l'incident est encore en cours à (d) | Rapport d'avancement à ce moment-là, puis rapport final un mois après le traitement — Art. 23(4)(e) | idem | (e) ne fusionne pas avec (c) : (c) est une demande d'autorité ; (e) est le cas « toujours ouvert à (d) » | Un silence « on verra lundi » |
| RGPD Art. 33 | 72 h (voie distincte) | Autorité de protection des données | Violation de données à caractère personnel à risque | Un substitut NIS2 |
(c) n'est pas le rapport à un mois. (d) est le rapport final, un mois après la notification (b), pas un mois après la connaissance. (e) n'est pas « sur demande si ça dure » : si l'incident est encore ouvert au moment de (d), vous déposez un rapport d'avancement à la place du final (d) à cette échéance, puis un final dans le mois qui suit le traitement.
Les deux 72 h peuvent coïncider sur le calendrier et diverger sur le destinataire et le contenu. En France, la voie NIS2 vise le CSIRT / l'autorité désignée ; la voie RGPD vise la CNIL. Un seul e-mail « on a eu un incident » ne satisfait ni l'une ni l'autre.
Prestataires de services de confiance : dérogation au point (b) de l'art. 23(4) — notification 24 h (pas 72 h) pour l'incident significatif qui impacte le service de confiance. Ne copiez pas cette dérogation sur un DPI hospitalier.
France : ANSSI, CERT-FR, et ce que la Commission a réellement écrit
La page Commission « NIS2 implementation in France » (mise à jour 7 juillet 2025) indique :
- 7 mai 2025 : avis motivé pour défaut de notification de la transposition complète.
- Point de contact unique : ANSSI (
[email protected]). - CSIRT national : CERT-FR (contact 24/7).
Je n'invente pas le nom d'une loi française « définitive » ici. Tant que la Commission publie un avis motivé pour transposition incomplète, une slide « on est transposés, donc on est conformes » est un risque, pas une preuve. Lisez le texte national en vigueur au jour J avec votre conseil, et gardez l'URL Commission dans le dossier d'évidence avec sa date de consultation.
Art. 21 : dix familles de mesures, une piste d'audit par famille
L'article 21(2) liste des mesures proportionnées (pas un produit miracle) :
| Lettre | Famille Art. 21(2) | Preuve d'ingénierie (exemple) |
|---|---|---|
| (a) | Politiques d'analyse de risques et de sécurité des SI | Registre de risques versionné, propriétaire nommé |
| (b) | Gestion des incidents | Runbook 24 h / 72 h / 1 mois + exercice daté |
| (c) | Continuité, sauvegarde, reprise, crise | Exercice de restore avec RTO/RPO mesurés — pas une politique PDF |
| (d) | Sécurité de la chaîne d'approvisionnement | Inventaire fournisseurs + clauses + test de bascule |
| (e) | Acquisition / développement / maintenance, vulnérabilités | SDLC, gestion des CVE, fenêtre de patch documentée |
| (f) | Évaluation de l'efficacité | Audit / test d'intrusion planifié, pas un badge marketing |
| (g) | Hygiène cyber et formation | Preuve de formation de l'organe de direction (Art. 20) |
| (h) | Cryptographie | Inventaire TLS / clés / HSM, pas « on a HTTPS » |
| (i) | RH, contrôle d'accès, actifs | Revue d'accès datée, CMDB minimale |
| (j) | MFA, communications sécurisées | MFA sur l'admin EHR et sur le chemin d'escalade incident |
L'article 20 charge l'organe de direction. Un RSSI seul qui « signe NIS2 » dans Confluence n'est pas l'Art. 20.
Exercice d'intégration (sans données réelles)
Dans un environnement de test, coupez un système aval (file HL7, API FHIR, ou destination Mirth). Chronométrez : détection, classification « significatif ? », alerte 24 h (brouillon vers la boîte interne, pas vers CERT-FR), croissance de file, reprise, réconciliation. Le trou que cet exercice révèle — propriétaire absent, pas d'horloge, pas d'IoC — est l'item de backlog. Ne déclarez pas un incident fictif à l'autorité.
Ce que cette page n'est pas
Ce n'est pas une qualification d'entité essentielle, pas un avis ANSSI, pas un substitut au conseil juridique, pas un audit ISO, pas un conseil clinique. Je ne notifie pas à votre place. La architecture des données de santé sous RGPD reste un chantier séparé.
Si vous avez besoin d'instrumenter journaux, files et bascule autour des interfaces de soins, c'est l'interopérabilité en santé numérique. Pour un spike borné, utilisez le contact avec intention projet.